To wciąż dość częste zjawisko. Spreparowane maile, często z własnej domeny użytkownika lub z podobnie wyglądającej. Ostrzegają np. przed możliwością zamknięcia konta, jeśli użytkownik nie wykona np. szybkiego potwierdzenia danych. To może skłaniać do działania i kliknięcia w link. Nawet jeśli użytkownik jest ostrożny, to na początku owego linku wydaje się, że jest „porządny” adres: https://outlook.com i to wprowadza w błąd, bo potem atakujący umieszcza bardzo długi ciąg zaszyfrowanych elementów z setkami „małp” (czyli znaków @@@@@@), które najpierw odsyłają do adresu monday.com, a dalej jeszcze umieszczają instrukcję przekierowania do właściwej hakerskiej witryny https://csxdjyc.com – a na dodatek w zaszyfrowanym ciągu znaków znajduje się adres mailowy ofiary. To co tym bardziej może skłonić do wpisania hasła na spreparowanej stronie. Skoro przecież znajdzie tam swój adres pocztowy. W przypadku tego ataku ofiara utraci dostęp do poczty, a przestępcy zyskają dostęp do serwera, z którego w najlepszym wypadku będą rozsyłać spam.
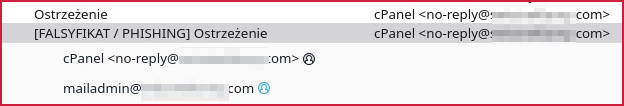
Usługodawcy poczty często korzystają z filtrów antyspamowych, więc takie przesyłki mogą wpadać do osobnego katalogu ze spamem. Ja zdecydowałem się na jeszcze inne rozwiązanie. Mając skonfigurowany SPF, DKIM oraz DMARC, mogę dodać reguły oznaczające w polu „Subject” sfałszowany mail. Gdy będzie mail nie spełnia wskazanych standardów serwer pocztowy dopisze w temacie maila [FALSYFIKAT / PHISHING]. Poniżej wklejam wynik testu, jak to będzie wyglądało. Ten sam testowy mail przed wprowadzeniem reguł i po ich zastosowaniu.
O tym zjawisku sporo się pisze, ale ludzie dalej klikają w pozornie wiarygodne linki. Warto więc o tych niebezpieczeństwach poczytać (na przykład tutaj). Czasem nieostrożność może użytkownika sporo kosztować, o czym pisze gazeta.pl. Dlatego też administrator nawet małego serwera może zaimplementować skuteczne metody dodatkowo ostrzegające użytkowników. I nie chodzi tu o to, by decydować za nich, ale by dodatkowo ostrzegać.